
插件是WordPress网站最容易被攻击的地方,一旦有漏洞被发现,就会很快地被黑客利用起来,所以不能只看到后台的提示信息就认为没有问题了,而应该有一套固定的流程来检查。
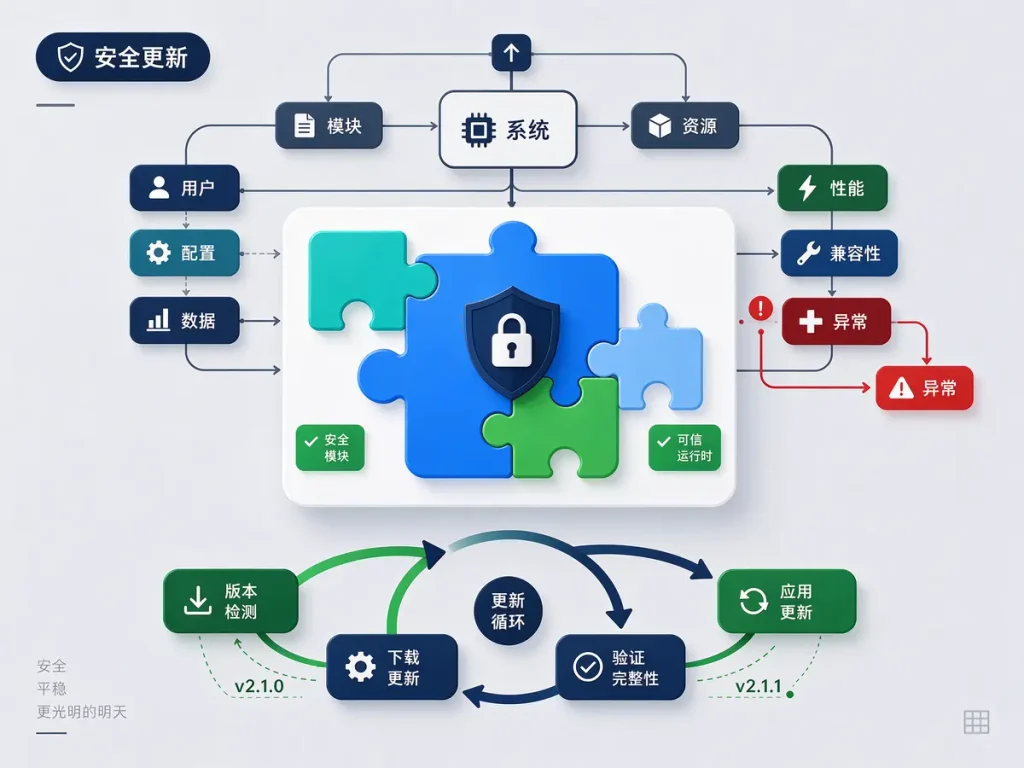
在更新之前先进行备份,把数据库和wp-content目录都保存起来,确保可以回滚。在生产环境中直接升级的风险就是兼容性问题,在测试环境中先把PHP版本和主题依赖同步好,测试完主要功能之后才能上线。
更新的时候要注意三个问题:变更日志里有没有提到安全修复、是否需要更高的PHP或者程序版本、是否与其他的插件功能有重叠。更新记录停滞、长期没有人维护的插件应该优先替换掉,而不是等待补丁。停用之后删除,残留目录也是攻击面。
完成之后要查看前台交互和错误日志,观察48小时。在开启自动更新之前要先确定好范围,核心和安全类的插件可以自动更新,而业务相关的插件则需要进行人工确认。
插件数量的减少以及更新频率的提高,比任何一次加固都要有效。