一、从一次浏览器警告说起
如果你最近用Chrome或Edge访问某个网站,看到地址栏左侧显示一个醒目的“不安全”红色警告,点击后弹出“此连接不安全,您在此网站上输入的信息可能会被泄露”,那么你正在经历的,就是现代浏览器对非HTTPS网站的主动拦截。
这不是浏览器厂商在“多管闲事”。从2026年的互联网安全态势来看,全球已有超过95%的网站流量通过HTTPS加密传输,主流浏览器对HTTP网站的警告力度还在持续升级。Chrome从2026年起,对涉及表单输入、支付信息、登录凭证的HTTP页面,直接以全屏插页方式阻断访问,用户必须手动点击“仍然继续”才能进入。Firefox和Safari也采取了类似策略。
为什么浏览器要对非HTTPS网站“下狠手”?要回答这个问题,需要先理解HTTPS到底是什么,以及它解决了什么问题。
二、HTTPS是什么?
HTTPS的全称是HyperText Transfer Protocol Secure,即“超文本传输安全协议”。它并不是一个全新的协议,而是在传统HTTP协议的基础上,加入了一层加密保护——TLS(传输层安全协议) ,早期版本也叫SSL(安全套接层)。
HTTP协议诞生于1991年,设计之初只考虑如何高效传输网页内容,完全没有考虑安全性。数据以明文形式在网络中传输,任何经过中间节点的人——网络管理员、黑客、公共WiFi提供者——都可以截获、读取甚至篡改数据。
HTTPS的作用可以用一个简单的比喻理解:HTTP就像寄一张明信片,邮递员和沿途经手的人都能看到上面写了什么;HTTPS则像把信件装进一个带锁的保险箱,只有收件人手里的钥匙才能打开。
具体来说,HTTPS在通信过程中实现了三个核心目标:
加密:浏览器和服务器之间的所有数据都经过加密,第三方无法读取。你输入的密码、银行卡号、聊天内容,在传输过程中都是密文。
身份验证:通过SSL证书,浏览器可以确认“我正在访问的服务器,确实是它声称的那个网站”,而不是一个冒充者。
完整性校验:数据在传输过程中如果被篡改,接收方能够检测到。这防止了攻击者在网页中注入恶意代码或修改转账金额。
当你访问一个HTTPS网站时,浏览器地址栏会显示一个锁形图标,点击它可以查看证书详情——网站的所有者、证书颁发机构、有效期等信息。这个锁,就是HTTPS在工作的标志。
三、非HTTPS网站到底有多危险?
很多人觉得“我的网站没什么值得黑客惦记的”,因此对HTTPS不以为然。这种想法忽略了一个事实:攻击者并不需要针对你,他们只需要利用你。
风险一:数据在传输中被截获
公共WiFi是数据截获的重灾区。攻击者可以设置一个与咖啡馆同名的虚假热点,用户连接后,所有HTTP流量都会经过攻击者的设备。你在登录页面输入的账号密码、在购物网站填写的收货地址和支付信息,全部一览无余。
即使是家庭网络,路由器被入侵、ISP层面的流量分析、恶意浏览器插件,都可能成为数据泄露的渠道。HTTP协议对这些威胁没有任何防御能力。
风险二:中间人攻击与内容篡改
中间人攻击是指攻击者在用户和服务器之间插入自己,伪装成双方进行通信。对于HTTP网站,攻击者不仅可以窃取数据,还可以修改服务器返回的网页内容。比如在页面中插入恶意广告、篡改下载链接指向病毒文件、修改电商网站的价格和收款账号。
HTTPS通过证书验证机制解决了这个问题。浏览器会检查服务器提供的证书是否由受信任的CA机构签发、是否与访问的域名匹配。攻击者无法伪造一个受信任的证书,因此中间人攻击在HTTPS面前会失败。
风险三:被浏览器标记为“不安全”
这是最直观的影响。Chrome、Firefox、Edge、Safari等主流浏览器都在地址栏对HTTP网站显示“不安全”警告。对于企业官网、电商平台、小程序后端,这种警告直接摧毁用户信任——用户看到“不安全”三个字,第一反应就是关掉页面。
根据行业数据,当浏览器显示“不安全”警告时,超过80%的用户会放弃继续访问。对于依赖线上获客的企业来说,这等于把潜在客户直接推走。
风险四:搜索引擎排名下降
Google早在2014年就宣布HTTPS作为搜索排名信号,百度也在2015年跟进。两个搜索引擎都明确表示,在同等条件下,HTTPS网站的排名优于HTTP网站。对于以自然搜索流量为生命线的企业官网,放弃HTTPS等于主动让出排名优势。
此外,Chrome和百度统计等工具还会将HTTP网站的访问数据标记为“不安全来源”,影响后续的转化追踪和数据分析。
四、HTTPS是如何工作的?
理解HTTPS的工作原理,有助于你明白为什么它难以被攻破。
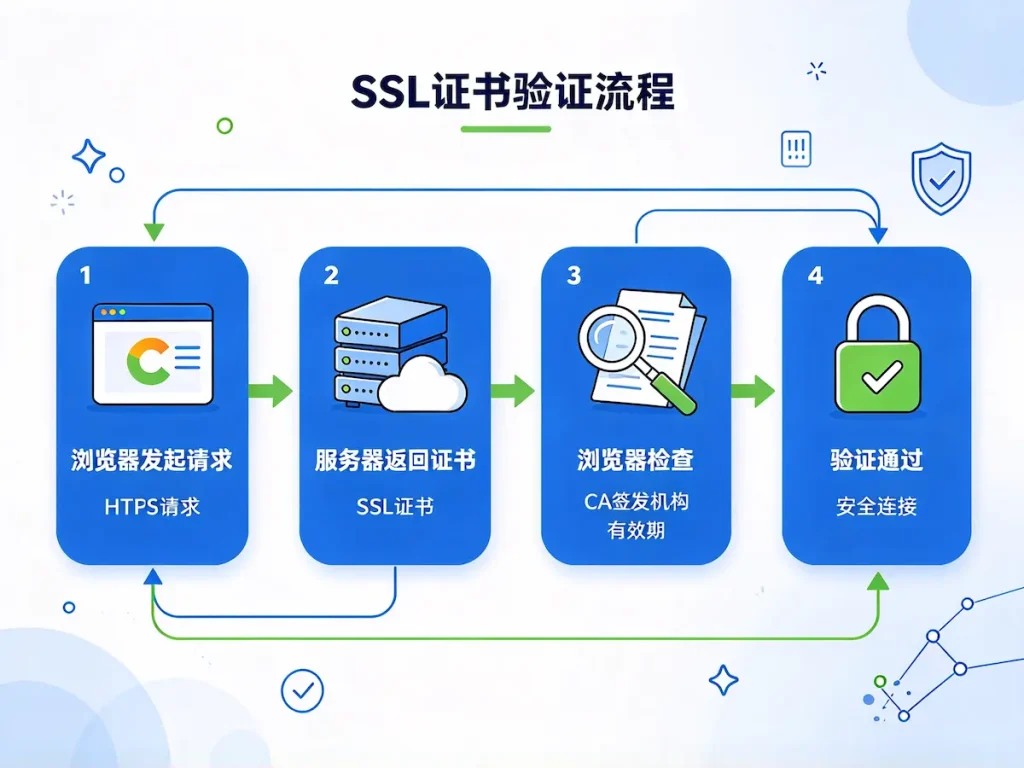
当你输入一个HTTPS网址,浏览器和服务器之间会进行一系列“握手”步骤:
第一步:客户端问候。 浏览器向服务器发送一个“Client Hello”消息,包含自己支持的TLS版本、加密算法列表和一个随机数。
第二步:服务器回应。 服务器从浏览器支持的算法中选择一套,返回“Server Hello”消息,包含选定的加密算法、另一个随机数,以及服务器的SSL证书。
第三步:验证证书。 浏览器检查证书是否由受信任的CA机构签发、是否在有效期内、是否与访问的域名匹配。如果证书有问题,浏览器会显示警告。
第四步:密钥交换。 浏览器使用证书中的公钥加密一个“预主密钥”发送给服务器。只有拥有私钥的服务器才能解密这个预主密钥。双方基于三个随机数生成相同的“会话密钥”。
第五步:加密通信。 握手完成后,双方使用会话密钥进行对称加密通信。对称加密速度快,适合大量数据传输。
整个握手过程在几百毫秒内完成,用户几乎感知不到。但正是这套机制,确保了每次HTTPS连接都是加密的、身份经过验证的、数据完整的。
五、企业官网为什么必须部署HTTPS?
对于企业官网、电商平台、小程序后端,HTTPS不是“可选项”,而是“必选项”。
用户信任的底线。 当潜在客户访问你的官网,看到“不安全”警告时,他们对企业的专业性和可靠性会产生直接怀疑。一个连基本安全都不重视的公司,客户如何放心把业务交给你?
SEO排名的硬性指标。 百度和Google都将HTTPS作为排名因素。在竞争激烈的关键词上,HTTPS网站比HTTP网站有天然优势。此外,HTTPS还是许多现代Web技术(如HTTP/2、Service Worker、地理定位API)的前提条件,没有HTTPS,这些提升性能和体验的技术都无法使用。
合规要求。 《网络安全法》《个人信息保护法》等法规对网络数据传输安全提出了明确要求。企业官网如果涉及用户注册、登录、留言、支付等环节,不部署HTTPS可能面临合规风险。
小程序和APP的强制要求。 微信小程序要求所有网络请求必须使用HTTPS,Apple App Store也要求iOS应用默认使用HTTPS连接。如果你的官网或后端API不支持HTTPS,小程序和APP开发将无法正常进行。
六、如何启用HTTPS?
启用HTTPS的流程并不复杂,核心步骤包括:
第一步:获取SSL证书。 可以从阿里云、腾讯云等云平台购买,也可以选择iTrustSSL、安信证书等专业品牌。DV证书适合个人站点,OV证书适合企业官网,EV证书适合金融支付类场景。
第二步:安装证书。 将证书文件部署到服务器上。如果使用云服务器,控制台通常提供一键部署功能;如果使用虚拟主机,可以通过面板上传证书文件。
第三步:配置301重定向。 将所有HTTP请求永久重定向到HTTPS版本,确保用户无论输入哪个地址,最终都访问加密版本。这一步对SEO至关重要——如果不做重定向,搜索引擎会认为HTTP和HTTPS是两个不同的网站,导致权重分散。
第四步:检查混合内容。 如果网页中引用了HTTP协议的图片、脚本或样式表,浏览器会显示“部分不安全”警告。需要将所有资源引用改为HTTPS或相对协议。
第五步:更新站点地图和搜索引擎收录。 在百度搜索资源平台和Google Search Console中提交HTTPS版本的Sitemap,加速搜索引擎重新索引。
七、总结
HTTPS不是一项锦上添花的技术,而是现代互联网的基础安全设施。它通过加密、身份验证和完整性校验,保护了用户数据在传输过程中的安全。浏览器对非HTTPS网站的警告,本质上是在保护用户免受数据泄露和欺诈的威胁。
对于企业而言,部署HTTPS不仅是技术升级,更是对用户信任的承诺。当你的官网地址栏显示锁形图标时,用户知道他们的信息是安全的,你的品牌是可靠的。在搜索引擎排名、小程序开发、合规要求的多重驱动下,HTTPS已经成为企业数字化的入场券。
如果你还没有为网站启用HTTPS,现在就是最好的时机。从获取一张合适的SSL证书开始,让每一次访问都安全可信。