
最近很多服务器因为端口暴露而被自动化扫描,造成系统日志异常、资源占用升高,甚至出现数据泄露的风险。合理的端口安全策略可以有效的识别和阻止非法的扫描请求,减少服务器被攻击的可能性。
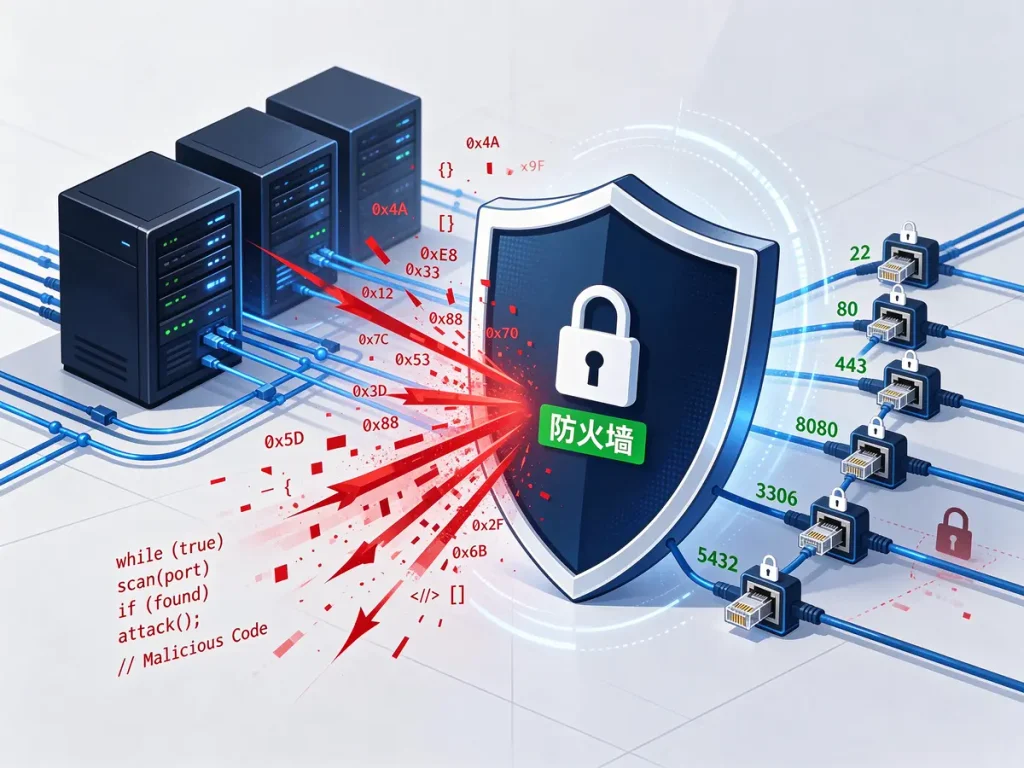
端口扫描是黑客在发起攻击之前常用的探测方法,通过批量探测开放的端口和服务版本来寻找可以利用的漏洞。没有防护措施的服务器,在短时间内会接收到大量的异常连接请求,这会消耗掉大量的带宽和CPU资源,并且还会泄露出正在运行的服务信息。
配置策略的时候,应该先关闭不必要的端口,只开放业务需要的端口,从而减小攻击面。Linux系统可以使用iptables或者nftables来设置连接频率限制,在单位时间内同一个IP地址发出的连接请求超过阈值时,直接丢弃数据包,并将其加入临时黑名单中。Windows服务器可以通过高级安全防火墙来配置入站规则,限制特定端口的连接频率和来源IP段。
对于高频扫描的情况,可以部署fail2ban这样的工具来实时监控SSH、RDP、数据库等常用端口的登录日志,自动封禁多次尝试连接的异常IP。另外还可以开启端口敲门功能,只有按照预设的顺序访问特定的端口之后才会临时开放业务端口,从而进一步隐藏服务入口。
配置好之后要一直监视防火墙日志,定期更新封锁规则以及IP黑名单,结合云服务商提供的安全组策略来形成多层次的防护。保持系统和服务组件的版本更新,及时修补已知的漏洞,防止被扫描利用。合理的端口策略可以把大部分自动化扫描拦截在外面,给服务器建立一个基本的安全屏障。