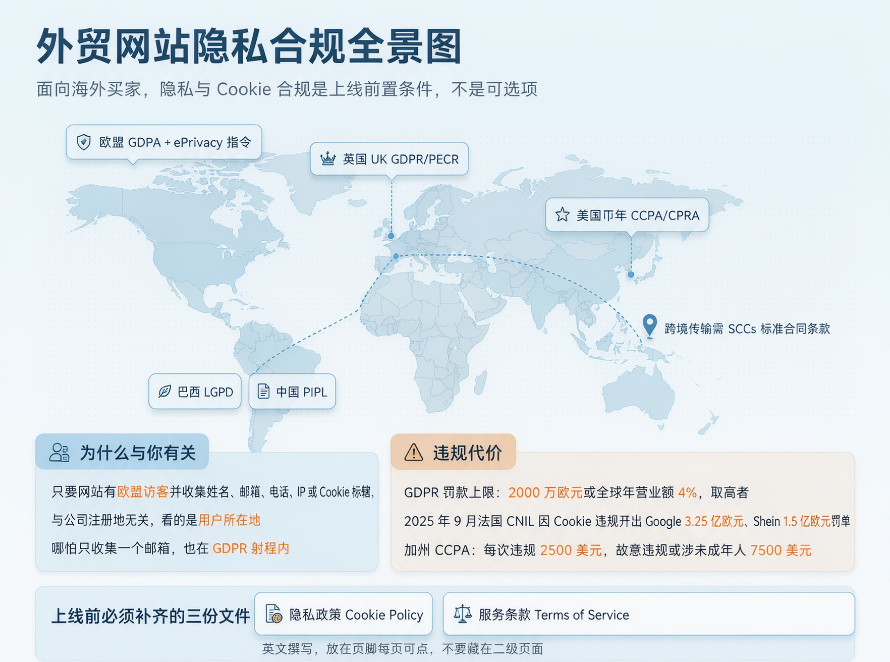
2026年再做外贸独立站的时候,“长得像合规”的Cookie弹窗已经不能满足监管的要求了。监管机构不再关注横幅的设计问题,而更重视用户点击同意之前的脚本是否真正停止了运行。法国国家信息自由委员会给SHEIN开出1.5亿欧元罚单的原因之一就是用户选择了“拒绝”,但是非必要的Cookie仍然被写入其中。
配置的开始并不是在插件设置页面,而是在网站加载脚本的顺序上。所有的统计或者营销相关的工具默认都是不允许使用并且不执行的。做完之后再去考虑按钮的位置问题:接受和拒绝要放在同一层级、具有相同的视觉效果,“拒绝”可以放到第二层或者是用灰色小字来表示,在欧洲的标准下这就已经算是违规了。分类开关也不能马虎,必要、功能、统计、营销四种情况分开处理,除了必要的之外全部默认关闭。
接下来的环节才是区分“有配置”和“有合规”的分水岭,在每一个选择的时候——接受、拒绝、部分授权或者事后撤回——都要记录下来:时间戳、横幅版本号、授权类型以及会话ID等数据缺一不可,否则审计时就无法提供完整的证据链了。页面底部还要有一个“Cookie设置”的入口,方便用户随时更改自己的决定;而撤销操作之后所对应的脚本也必须真正地停止运行,并且不能只是简单地改变前端标记而已。
如果站点投放了Google广告的话,那么Consent Mode v2就成了一条无法回避的道路。到2026年的时候,Google已全面强制Consent Mode v2,并且默认同意状态必须设为denied,在用户做出选择之后才会根据用户的决定来更新同意信号。只安装一个弹窗插件并且不把同意信号传给Google的情况下,广告账号也会出现数据被切断或者投放受到限制的情况。
隐私政策页面应该回归到“真实”的状态中去。对于控制者、处理目的、法律依据、第三方接收方、保存期限以及数据主体权利等每一项都要根据网站目前所使用的工具来进行编写,并且不能简单地复制粘贴模板内容,否则会产生新的透明问题。合规不是一次性的工作,而是要形成一个不断更新的循环系统:脚本拦截了没有?日志留存了没有?撤销之后真的停止了吗?只有做好了以上三个方面的工作,弹窗才会真正发挥作用。