凌晨三点的时候收到了磁盘告警的信息,在第二天早上打开官方网站时只有一片空白页面。这样的事情每年都会发生在中小企业的数据中心以及云服务商那里。最让人沮丧的是并不是因为故障而导致的,而是经过一番查找之后才发现最近一次可以使用的备份数据已经是在八个月之前了。
网站备份在平常的时候没有太大的作用,但是遇到问题的時候它就成了一條救命稻草了。下面的方案涵盖了备份的内容、存储的方式以及恢复演练等方面,并且给出了一个可以实施的具体步骤。
🔍 网站数据为什么会“消失”
数据丢失的途径有很多:
- 人为失误导致的操作:后台一键清空数据、FTP文件被覆盖上传、本地测试数据库直接同步至线上。
- 程序和插件的问题:CMS 更新不成功、主题之间存在冲突、有恶意第三方插件。
- 硬件和环境问题:硬盘损坏、数据中心搬迁、云服务提供商某个地区出现故障等。
- 安全问题:勒索加密、挂马篡改、SQL 注入删表。
- 管理上的失误:域名过期了,云服务账户没有按时缴费,服务器也被自动关闭了。
从另一个角度来理解的话,数据丢失并不是一个概率的问题,而是一个时间的问题。区别就在于那一天手里有几张底牌。
📦 备份不是简单的“拷贝”
一份可以用来复原的数据备份应该包含以下四个层次的信息:
- 程序文件包括:主题、模板、核心代码和插件目录等。
- 数据库:文章、用户信息、订单数据以及表单提交的历史——它是整个网站的灵魂所在。
- 配置和证书:Nginx/Apache 配置文件、SSL 证书以及环境变量。
- 媒体资源:在上传目录中包含图片、文件和视频等素材。
很多公司只做前两层,或者只备份了文件而没有备份数据库,在恢复之后页面还在但是内容没了,相当于白费功夫。
数据库可以选用“每天一次完整备份加binlog增量备份”的方式,并且要保存7到30天;程序文件则只需要做增量更新就可以了,这样就能大大降低存储费用了。下面给出两个常用的命令作为日常脚本的基础:
mysqldump -u root -p --single-transaction --routines dbname > db_$(date +%F).sql
rsync -av --delete /var/www/html/ /backup/web/
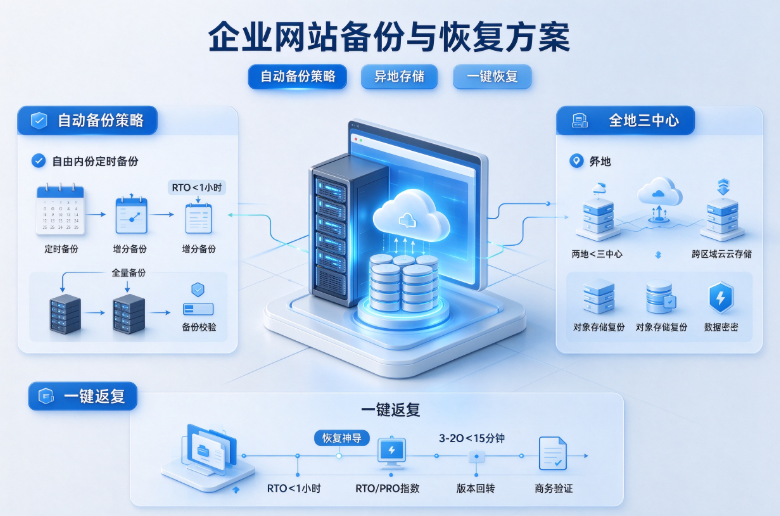
用3-2-1的原则来保证数据至少有三个地方存在
行业里公认的标准为三份拷贝、两种载体、一个异地备份。对于中小企业来说,一般会采用以下方案:
- 云服务器自动备份(防止误删除和程序故障)。
- 对象存储异地桶用来防止数据中心级别故障的发生。
- 一台离线冷备份硬盘可以用来防止账户被黑客入侵或者被勒索者加密。
异地备份是最容易省略掉的部分,也是最不应该被忽略掉的一个环节,在同一机房中有多份备份并不能防止整个机房出现的问题。
其中最重要的两个参数是:RPO表示可以接受的数据损失量来决定备份次数,RTO指多长时间之内可以重新投入使用来设计恢复方案。前者依靠自动化的手段实现,而后者则依赖于应急预案。
⏰ 按照业务情况不同进行分级
并不是所有的站点都必须进行每小时的备份,根据不同的更新频率来分类更加经济实惠:
- 电商和表单密集型的网站,每天进行一次完整的备份,binlog是准实时的,文件每天增加一些。
- 企业官网和内容包括每周全部更新以及每天增加的内容。
- 纯展示型的静态网站可以一周做一次。
周期推荐为「日备留7份、周备留4份、月备留12份」,用轮换的方式去代替无限累积——这样可以避免最近的操作失误,并且还可以保存下来之前的数据,并且费用不会很高。
未经证实的备份和没有备份是一样的
在整个方案中,这一步最容易被人忽略掉。备份任务可以静默失败:磁盘空间不足、权限变更、脚本报错等等情况都会导致日志上出现红色文字但是没有人的注意。
每季进行一次全面的灾难恢复演习,在隔离环境下重演,并且对每一项进行检查:首页是否可以访问?后台是否可以登录?订单和表单的数据有没有丢失?图片有没有损坏?还要记录下所花费的时间来作为真实的RTO值。
一键恢复可以把故障的时间缩短到分钟级别
真正的恢复能力并不是依靠现场发挥出来的,而是通过事先准备好的恢复手册来实现的。这份手册中应该包含以下内容:备份存放在哪里?账户和密码在哪里?恢复命令又是什么?验证过程有哪些步骤?遇到问题该找谁?
云快照回滚、镜像恢复、对象存储按时间戳获取版本这三种方式中任意一种都可以做为主要手段,另外两种可以当作备用方案使用。在现场遇到问题的时候,并不需要太多的技术知识,只需要有一份可以直接照搬的操作指南就可以了。
⚠️五种常见的错误观念一一纠正
- 备份只在生产服务器上,如果这台机器出事了,那么所有的数据都会丢失。
- 备份和生产共用一个账户、同一种权限,在受到勒索的时候全部沦陷。
- 不检查备份任务有没有完成,失败了半年都没有人知道。
- 备份文件没有进行加密处理,并且目录权限是公开的,可以随意下载。
- 只有数据库而没有程序文件或者只有文件而没有数据库。
可以执行的落地清单
- 打开对象存储功能、创建单独的桶、启用版本管理。
- 设置自动备份脚本,并加入到定时任务中。
- 打开跨区复制功能,进行异地保存。
- 备份账号和生产账号之间实行权限分离,并且对文件进行加密处理。
- 告警接入:备份失败的时候通过短信或者企业微信进行通知。
- 每个季度做一次恢复演习并且保存起来。
- 把恢复手册整理好之后进行打印,并且保留一份纸质版放在办公室内。
数据安全的核心并不是“不出事”,而是“出事之后还能找回昨天的数据”。一套可以运行的备份恢复方案只需要几百元的存储空间费用以及一些小时的工作时间就可以完成;但是一旦发生数据丢失的情况所造成的损失则可能是几个月甚至几年甚至更长时间的客户信息、内容积累以及难以估量的信任损失。
今天花费一个小时来设置好自动备份的话,以后就可以避免半夜里手忙脚乱地补救了。事情应该尽早做,不能拖延。