
最近网站后台完成了操作日志和权限分级管理的功能迭代,包括应用层角色分配以及全链路操作留痕两个主要部分。上线之后,内容发布流程中跨角色审批的时间大大缩短,越权访问、误操作等安全事件发生的概率也大大降低。
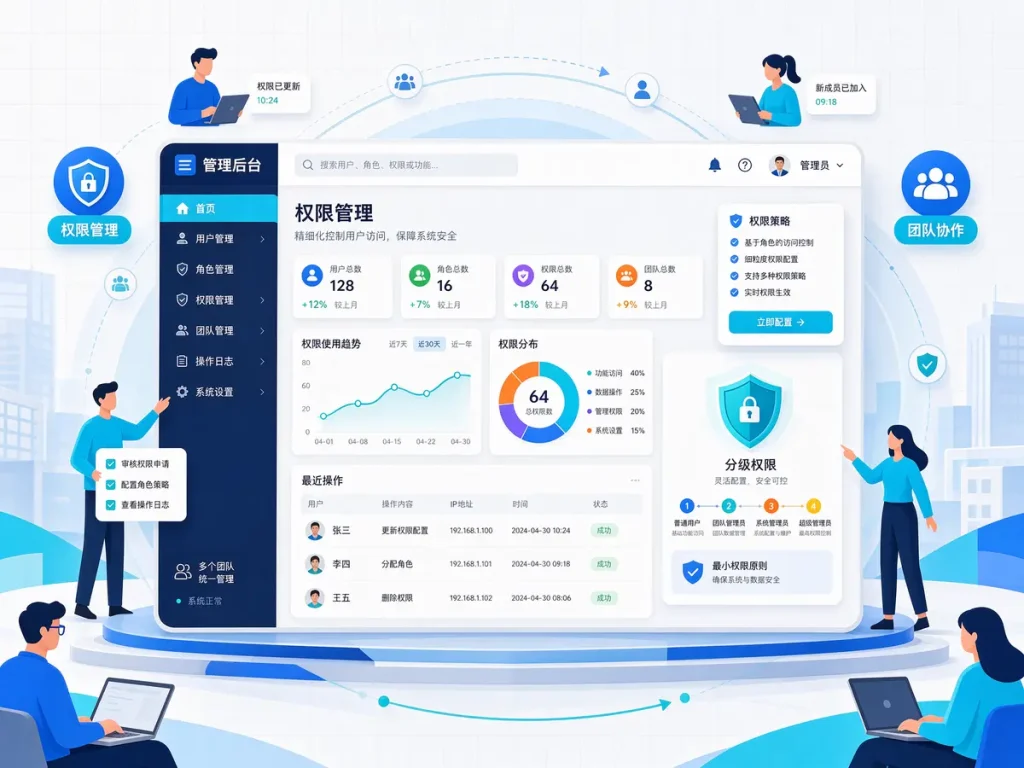
本次功能更新把RBAC角色控制和动态权限规则结合起来,不再使用单一的全局管理员模式,而是根据内容生产全链路的岗位属性来划分出内容编辑、素材审核、发布运维、数据审计等多个独立角色。不同的角色只开放完成相应工作所需的最小操作集:内容编辑只能提交草稿或者修改自己负责的待审稿件,不能直接触发生效发布;素材审核人员只能访问图片、视频等资源库,没有文章正文修改的权限;发布运维角色可以执行上线操作,但是不能直接修改稿件内容。所有的角色的权限边界都是通过后端接口统一进行校验的,前端菜单隐藏不再作为唯一的权限控制方式。
新增的全量操作日志模块可以对后台所有的资源访问、数据修改、配置变更等行为进行完整的记录,包括用户ID、操作时间、目标资源、动作类型以及操作前后的数据快照等维度。日志数据被单独存放在一个不可篡改的分区里,只有审计角色才有全局只读权限,任何对日志进行修改或删除的操作都会被系统二次拦截,留下特殊的标记。出现内容误删、配置异常等情况时,可以直接通过日志链路回溯整个操作流程,快速找到问题所在。
功能落地之后,内容团队的协作流程就不再受到账号共用、权限交叉的影响了。过去多个岗位共用高权限账号造成的权责不清的问题得到了彻底的解决,跨角色的稿件流转不需要反复沟通确认权限范围,整体内容生产的流转效率大大提高。安全方面,系统化的权限分级把水平越权、垂直越权的风险大大降低了,普通运营人员不能越权访问敏感业务数据,临时外部协作人员可以配置带有效期的专属角色,到期之后权限会自动回收,不需要人工跟进清理。
之后会根据实际的运行情况来不断地调整权限粒度,增加敏感操作的二次验证以及异常访问的自动报警等功能,以此来更好地平衡内容团队之间的协作灵活性和整个系统的整体安全边界。